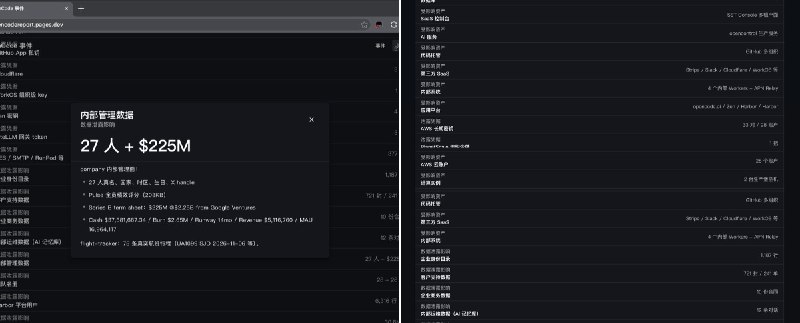
OpenCode 这次真要好好解释一下了。 今天看到一份第三方团队公开的入侵复盘报告,本来以为又是一次 API Key 泄露,结果越往下看越离谱。 据报告披露,攻击者最初的入口竟然是一个 2025 年发布的 npm 包,里面直接硬编码了生产环境的 MCP 口令和模型密钥。 随后一路横向渗透,拿下 28 个 AWS 账户、129 个 GitHub 仓库的读取权限,以及 8 个生产数据库,甚至取得了生产服务器的 root 权限。 泄露的东西更夸张: Anthropic 6,061 把...
🌐 链接: https://x.com/Vincent_AINotes/status/2120024569348247578
🏷️ 分组: X|为你推荐
🕒 时间: 2026-11-10 13:23:40
🌐 链接: https://x.com/Vincent_AINotes/status/2120024569348247578
🏷️ 分组: X|为你推荐
🕒 时间: 2026-11-10 13:23:40