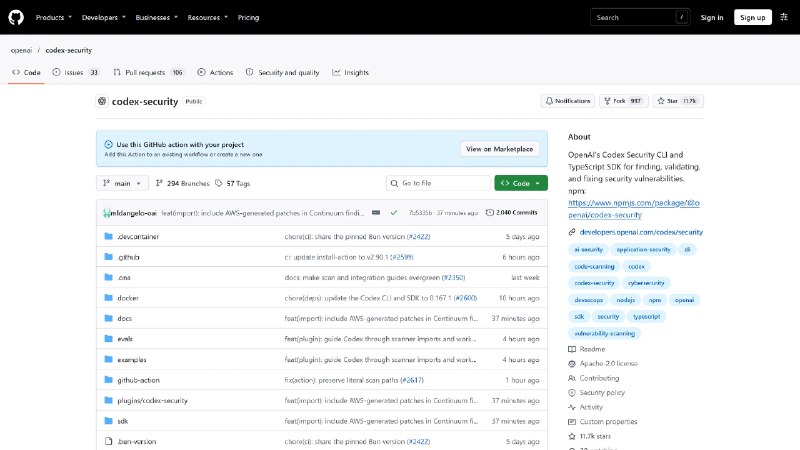
代码里的安全漏洞,靠人一行行审要拖上好几天,换成自动扫描工具又满屏误报,真假还得再筛一遍,是不是两头都费劲? OpenAI 自己放出来的这套命令行工具,把找漏洞、验真假、给修法串成一条线。扫整个仓库,或者只看这次改动的部分都行,扫完逐条复核,确认是真问题才留下来,误报先筛掉,还能直接生成补丁、验证之前改过的到底修没修好。报告能导出,也能挂进 CI 让每次提交自动过一遍。想省事就在 Codex 里直接喊它跑,扫完把该...
🌐 链接: https://x.com/joganicpe/status/2120789023358877759
🏷️ 分组: X|正在关注
🕒 时间: 2026-11-12 16:01:20
🌐 链接: https://x.com/joganicpe/status/2120789023358877759
🏷️ 分组: X|正在关注
🕒 时间: 2026-11-12 16:01:20