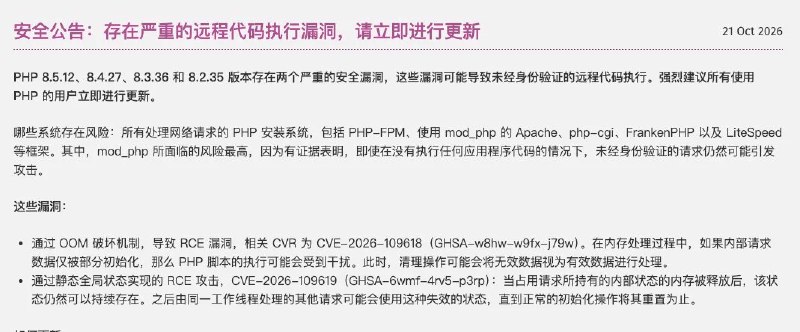

WordPress外贸站,起床大补丁嘞⚠️ 1. PHP爆高危漏洞,9.2分,补丁今晚十点才出 2. 攻击者不用登录,就能以网站进程的权限跑任意代码,还看内存里的所有数据 3. 9成外贸站是WordPress系统,底层就是PHP 4. 提示词:把网址丢给AI,读一下HTTP响应头里Server和X-Powered-By的PHP版本,判断是不是低于8.5.12/8.4.27/8.3.36/8.2.35,低的就是还没补权限漏洞
🌐 链接: https://x.com/yedabinbinah/status/2112921826120876082
🏷️ 分组: X|为你推荐
🕒 时间: 2026-10-21 22:59:54
🌐 链接: https://x.com/yedabinbinah/status/2112921826120876082
🏷️ 分组: X|为你推荐
🕒 时间: 2026-10-21 22:59:54